Vertrauensschicht
für die Schweiz
EPD, E-GD und SwissHDS: Wo bleibt das Vertrauen?
Die Schweiz digitalisiert ihr Gesundheitswesen. Doch wie stellen wir sicher, dass Gesundheitsdaten nicht nur ausgetauscht werden können, sondern dass wir ihnen auch vertrauen können?

Das heutige elektronische Patientendossier (EPD) soll zum elektronischen Gesundheitsdossier (E-GD) weiterentwickelt werden. Gleichzeitig entsteht mit dem Swiss Health Data Space (SwissHDS) ein gemeinsamer Rahmen für den sicheren Austausch und die Nutzung von Gesundheitsdaten.
Was wäre, wenn das E-GD künftig mehr wäre als eine digitale Sammlung medizinischer Informationen?
Was wäre, wenn das E-GD selbst zur Vertrauensschicht – zum Trust-Layer – des Schweizer Gesundheitswesens würde?
Das Problem: Vernetzung braucht Vertrauen
Eine Patientin wird in einer Arztpraxis behandelt, im Spital untersucht und anschliessend von einer Spezialistin betreut.
Alle Beteiligten benötigen relevante Informationen. Diese liegen jedoch in unterschiedlichen Systemen und Organisationen.
Damit der Austausch funktioniert, müssen zentrale Fragen beantwortet werden:
Wer möchte auf die Daten zugreifen?
Ist diese Person tatsächlich eine berechtigte Gesundheitsfachperson?
Welche Informationen darf sie einsehen?
Hat die Patientin der Nutzung zugestimmt, soweit eine Einwilligung erforderlich ist?
Woher stammen die Daten und wurden sie verändert?
Wer hat wann auf welche Informationen zugegriffen?
Diese Fragen stellen sich nicht nur beim E-GD, sondern auch bei der eMedikation, beim eRezept und bei weiteren digitalen Gesundheitsdiensten.
Die Idee: Das E-GD als Trust-Layer
Das E-GD könnte künftig nicht nur medizinische Informationen bereitstellen, sondern auch gemeinsame Vertrauensfunktionen für unterschiedliche Anwendungen und Organisationen übernehmen.
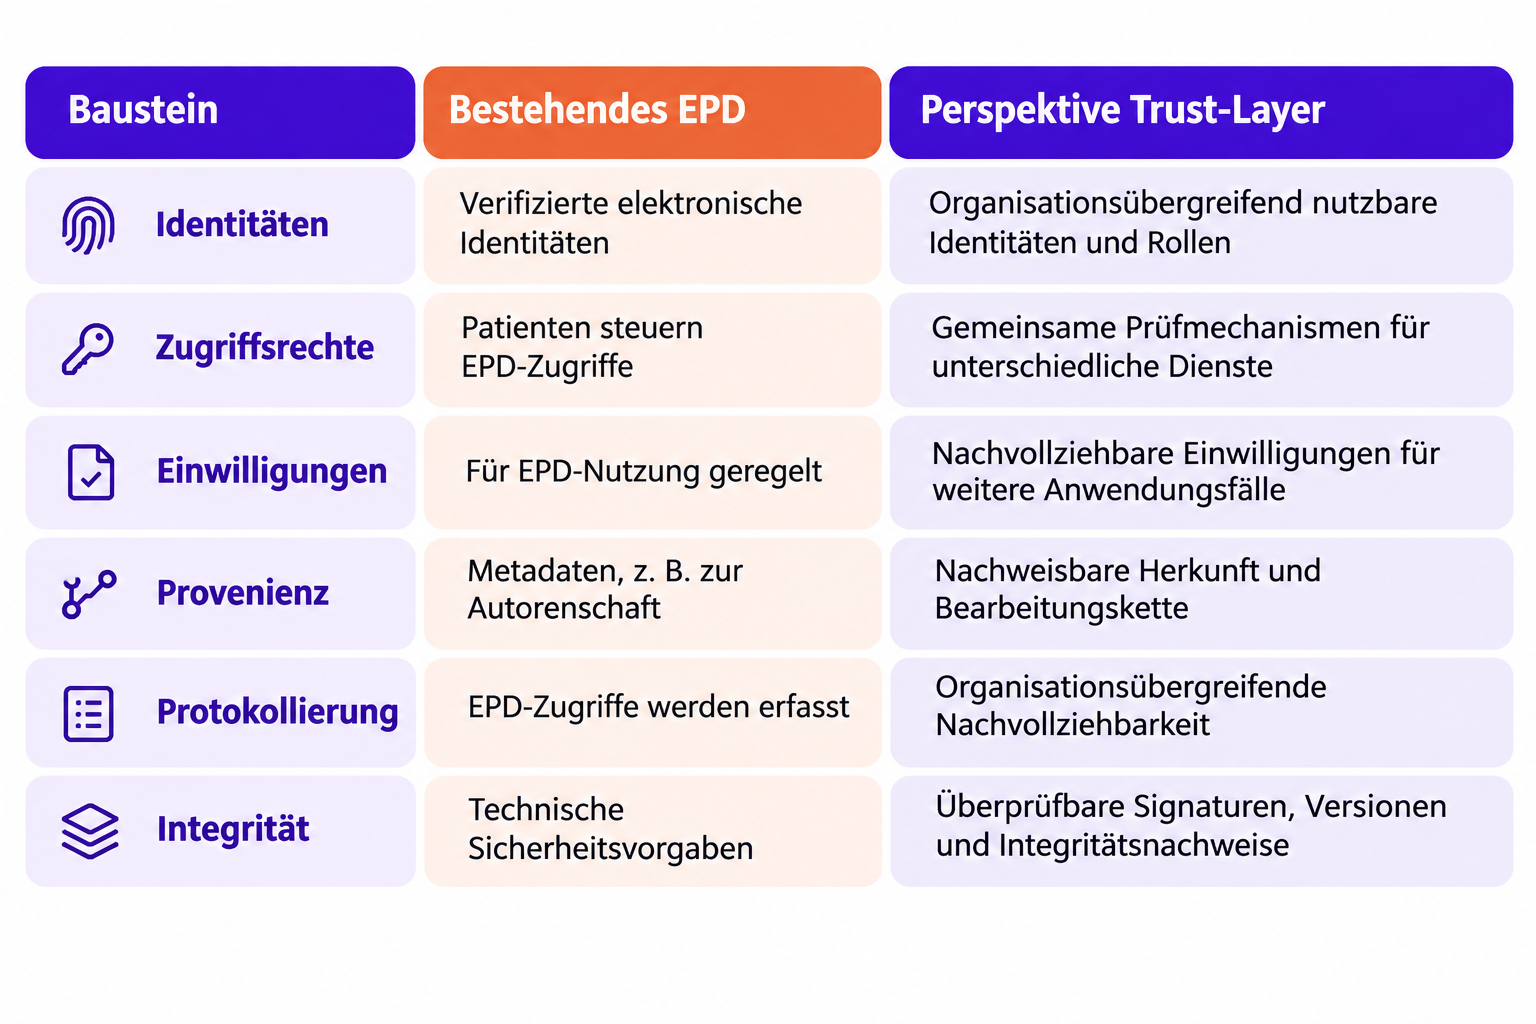
Dafür braucht es sechs Bausteine.
1. Identitäten und Rollen – Wer bist du?
Patientinnen, Ärzte und weitere Gesundheitsfachpersonen müssen eindeutig identifiziert werden können. Bei Fachpersonen muss auch ihre berufliche Rolle überprüfbar sein.
2. Zugriffsrechte – Was darfst du?
Das E-GD könnte die Prüfung von Zugriffsberechtigungen für unterschiedliche Anwendungen unterstützen. Damit wäre nicht jede Organisation auf eigene Berechtigungsmechanismen angewiesen.
3. Einwilligungen – Wer hat zugestimmt?
Einwilligungen könnten für unterschiedliche Anwendungsfälle dokumentiert und verwaltet werden. Dabei muss auch ein Widerruf berücksichtigt werden können.
4. Provenienz – Woher stammen die Daten?
Es sollte nachvollziehbar sein, welche Organisation medizinische Informationen erstellt oder bearbeitet hat und auf welcher Quelle diese beruhen.
5. Protokollierung – Wer hat was gemacht?
Zugriffe könnten organisationsübergreifend nachvollziehbar dokumentiert werden. Damit liesse sich überprüfen, wer wann welche Informationen genutzt hat.
6. Integrität – Wurden Daten verändert?
Digitale Signaturen und kryptografische Nachweise könnten helfen, Veränderungen an Gesundheitsdaten zu erkennen und ihre Integrität zu überprüfen.
Welche Rolle spielt der SwissHDS?
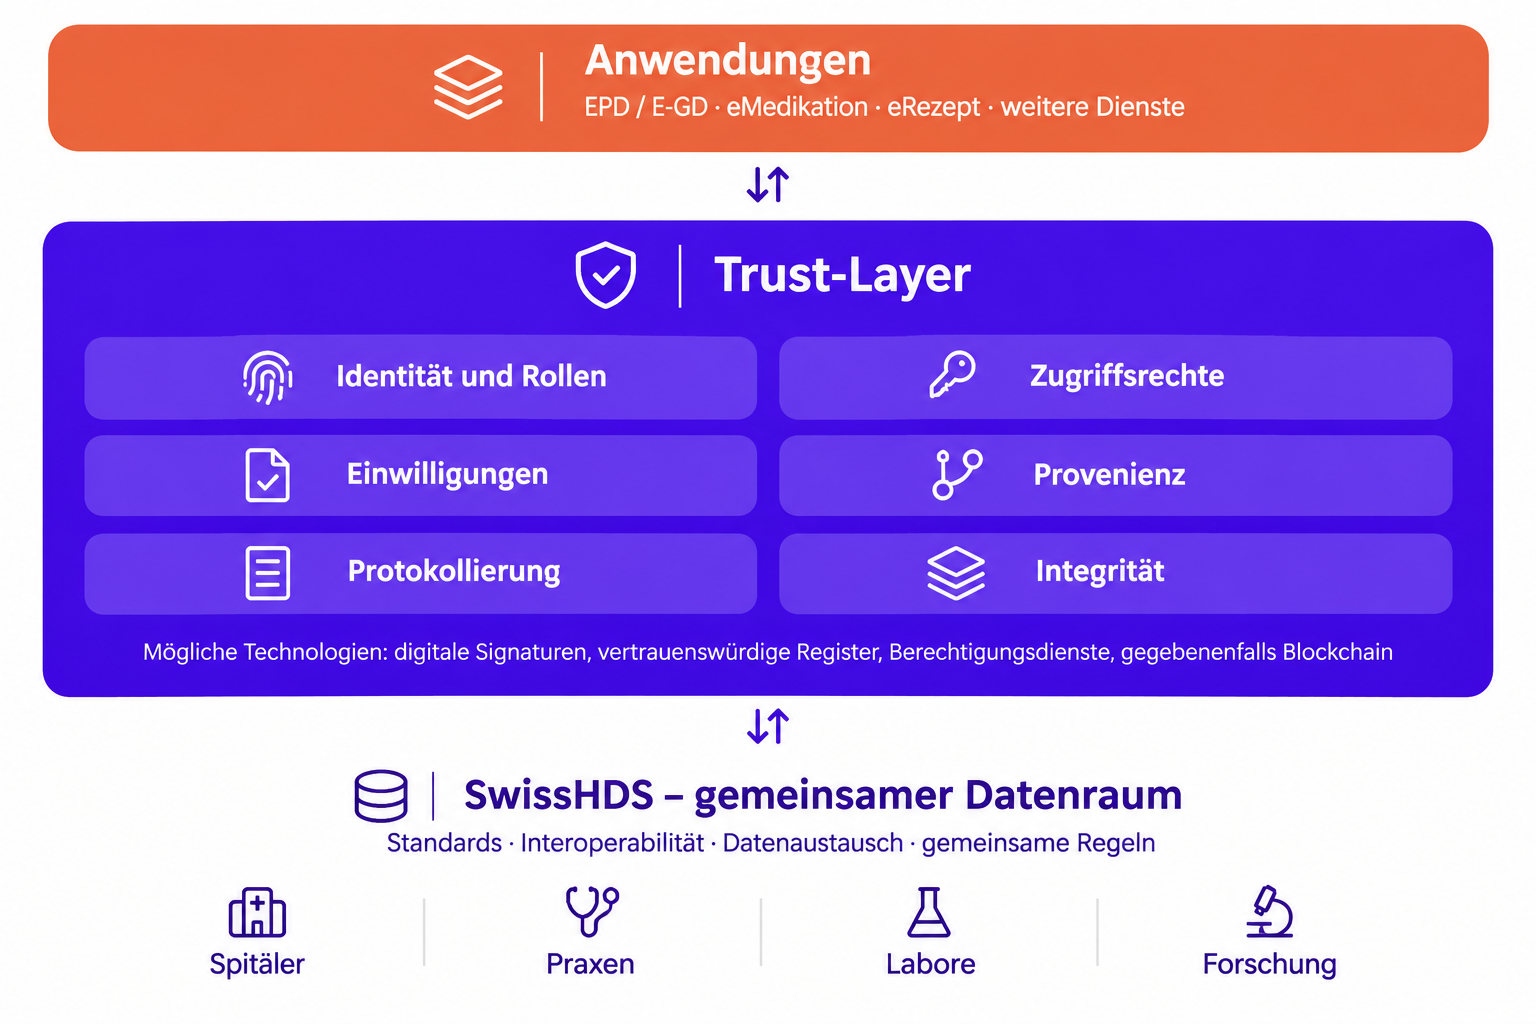
In diesem Zukunftsszenario übernehmen E-GD und SwissHDS unterschiedliche, aber eng miteinander verbundene Aufgaben.
Das E-GD schafft die Grundlage für Vertrauen: Identitäten, Rollen, Berechtigungen, Einwilligungen und überprüfbare Nachweise.
Der SwissHDS ermöglicht die Vernetzung: Gemeinsame Standards, interoperable Systeme und den sicheren Austausch von Gesundheitsdaten zwischen unterschiedlichen Organisationen.
Die Vertrauensfunktionen des E-GD könnten dabei auch von Anwendungen genutzt werden, die ausserhalb des eigentlichen Gesundheitsdossiers liegen.
Ein Beispiel: Eine Arztpraxis möchte Daten mit einem Spital austauschen. Der Austausch erfolgt über interoperable Schnittstellen. Die beteiligten Systeme könnten gemeinsame Vertrauensfunktionen nutzen, um Identitäten und Berechtigungen zu überprüfen und wichtige Vorgänge nachzuvollziehen.
So müssten nicht sämtliche Anwendungen ihre eigenen Vertrauensmechanismen entwickeln.
Und wo bleibt die Blockchain?
Für viele dieser Funktionen braucht es keine Blockchain. Digitale Identitäten, Berechtigungsdienste, Signaturen und Protokolle lassen sich auch mit bestehenden Technologien realisieren.
Blockchain könnte jedoch dort einen Mehrwert bieten, wo mehrere unabhängige Organisationen gemeinsame, manipulationsresistente Nachweise benötigen, ohne dass eine einzelne Organisation deren Kontrolle übernimmt.
Die Gesundheitsdaten selbst müssten dafür nicht auf einer Blockchain gespeichert werden.
Entscheidend ist nicht die Technologie, sondern die Frage, wie Vertrauen über Organisationsgrenzen hinweg technisch überprüfbar wird.
Keine Panik. Das E-GD muss nicht alles selbst machen.
Aber es könnte die Grundlage dafür schaffen, dass digitale Anwendungen und Organisationen auf gemeinsame Vertrauensmechanismen zurückgreifen können.
Das wäre ein Perspektivenwechsel: Vom elektronischen Patientendossier als Informationssammlung zum elektronischen Gesundheitsdossier als Vertrauensinfrastruktur.
Denn die digitale Zukunft des Gesundheitswesens braucht nicht nur vernetzte Daten.
Sie braucht vernetztes Vertrauen.
Die Architektur: Was gehört wohin?
Konzeptionelles Footbloc-Modell, keine offizielle SwissHDS-Systemarchitektur. Die Vertrauensfunktionen sind hier zur Veranschaulichung als separate Ebene dargestellt.
Welche Komponenten sind heute schon vorhanden?
Die Schweizer EPD-Infrastruktur kennt bereits Identitätsprüfung, Zugriffskontrollen, Protokollierung und Datenschutzvorgaben. Es geht also nicht darum, all diese Funktionen erstmals zu erfinden